NEXUMBRIACYBER

Segurança gerenciada · LGPD

Investigando o invisível. Protegendo o que importa.

Transformamos os rastros digitais da sua empresa em alertas claros e decisões seguras: monitoramento contínuo de segurança e adequação à LGPD, no tamanho de pequenas e médias empresas.

  • Tecnologia de código aberto
  • Alertas com contexto, não ruído
  • Decisões sensíveis sempre com um humano
nexumbria://monitor ativo
  • ALTO Tentativas repetidas de login com falhaestação financeiro-03
  • MÉDIO Script PowerShell fora do padrão da máquinanotebook comercial-01
  • MÉDIO Chave de inicialização do Windows alteradaservidor arquivos
  • LGPD Planilha com CPFs em pasta compartilhadavarredura de dados pessoais
  • OK Antivírus atualizado em todos os equipamentosverificação diária
Exemplo ilustrativo — dados fictícios.

O problema

Ameaças digitais raramente aparecem de forma evidente.

Um acesso incomum, uma movimentação suspeita, um alerta ignorado ou uma falha aparentemente isolada podem revelar uma situação muito maior. A Nexumbria observa os sinais, conecta as evidências e transforma incerteza em clareza.

Precisão

Análise técnica baseada em evidências, contexto e correlação de eventos.

Clareza

Dados técnicos traduzidos em informação útil para quem decide.

Confidencialidade

Tratamento discreto e responsável de informações sensíveis.

Serviços

Inteligência para compreender. Tecnologia para responder.

Ver o que acontece nos seus equipamentos e saber onde estão os dados pessoais que a sua empresa guarda. Uma coisa sem a outra deixa lacunas.

Monitoramento contínuo de segurança

Um agente leve em cada computador e servidor envia os eventos de segurança para uma central baseada em Wazuh, plataforma de código aberto de SIEM e XDR. O que foge do normal vira alerta.

  • Tentativas de invasão e força bruta em contas
  • Comportamento que o antivírus sozinho não enxerga
  • Alterações em arquivos e configurações críticas
  • Avaliação de configuração segura dos equipamentos
  • Alertas por e-mail com explicação em linguagem clara
Auditoria de adequação à LGPD

Um diagnóstico objetivo de onde a sua empresa está em relação à Lei Geral de Proteção de Dados: o que existe de dado pessoal, onde está guardado e o que falta em processo e governança.

  • Varredura de dados pessoais em arquivos e pastas
  • Questionário de governança e processos
  • Pontuação de maturidade, para acompanhar a evolução
  • Relatório em PDF com prioridades de correção
  • Registro das operações de tratamento (RoPA)

Detecção de anomalias

Modelos que aprendem o padrão de cada máquina e apontam o que destoa dele.

Triagem com IA

Cada alerta relevante chega resumido: o que aconteceu, por que importa e o que fazer.

Humano no comando

Nenhuma ação sensível é tomada automaticamente. A decisão é confirmada por uma pessoa.

Sem amarras

Base em software de código aberto. Você não fica preso a licenças por equipamento.

O objetivo não é gerar mais alertas. É encontrar os sinais que realmente importam.

Demonstração

Veja o que acontece por trás da tela.

Três momentos do serviço em funcionamento: um ataque sendo detectado, a visão geral do ambiente e uma auditoria de dados pessoais.

Eventos recebidos dos equipamentos

  • 09:41:02 login realizado · maria.s · financeiro-03
  • 09:41:17 arquivo aberto · fechamento.xlsx
  • 09:42:05 falha de login · admin · financeiro-03
  • 09:42:06 falha de login · admin · financeiro-03
  • 09:42:59 falha de login · admin · 38 tentativas
Alerta · nível alto Possível força bruta em conta 38 falhas em 1 minuto · estação financeiro-03

Triagem com IA

O que aconteceu
Alguém tentou adivinhar a senha da conta de administrador.
Por que importa
Essa conta dá controle total sobre o computador.
O que fazer
Confirmar com o usuário e trocar a senha da conta.

✉ Alerta enviado ao responsável

Demonstração ilustrativa — nomes e números fictícios.

Telas reais da plataforma

Capturas do painel em uso, sem dados que identifiquem clientes. A interface da plataforma é em inglês; os alertas e relatórios que você recebe chegam explicados em português.

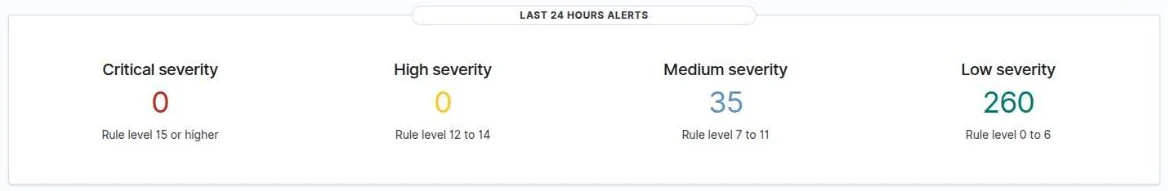
Painel com a contagem de alertas das últimas 24 horas em quatro níveis: crítico, alto, médio e baixo.
Alertas das últimas 24 horas, separados por severidade.
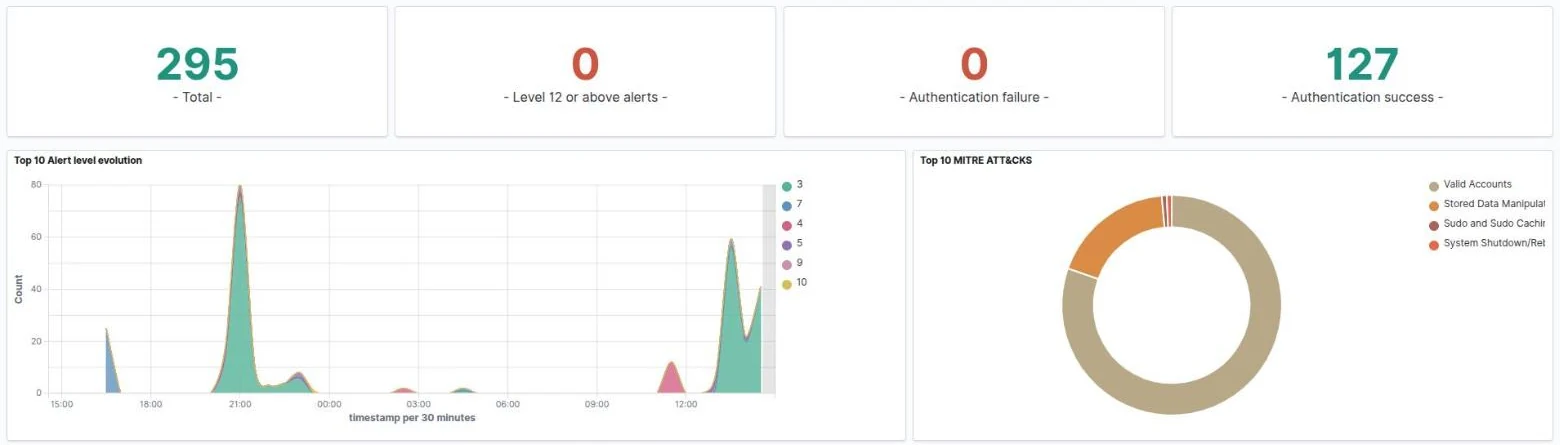
Painel de caça a ameaças com totais de alertas e de autenticações, gráfico de evolução ao longo do dia e distribuição por tática de ataque.
Caça a ameaças: volume de alertas ao longo do dia e táticas de ataque identificadas (MITRE ATT&CK).
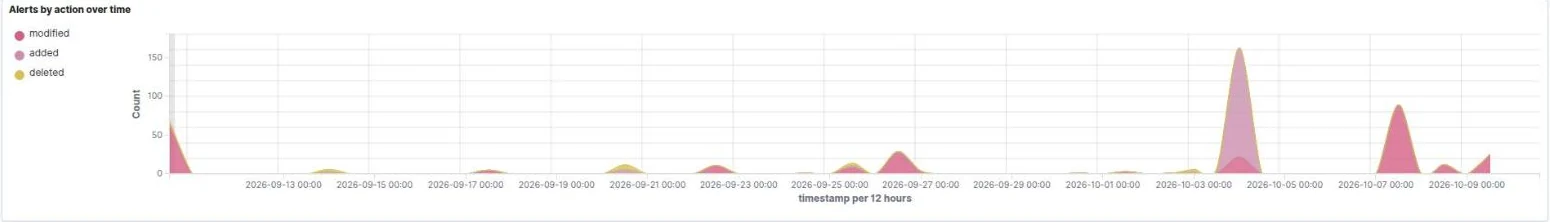
Gráfico de 30 dias com a quantidade de arquivos modificados, adicionados e excluídos.
Integridade de arquivos: o que foi modificado, criado ou apagado nos últimos 30 dias.
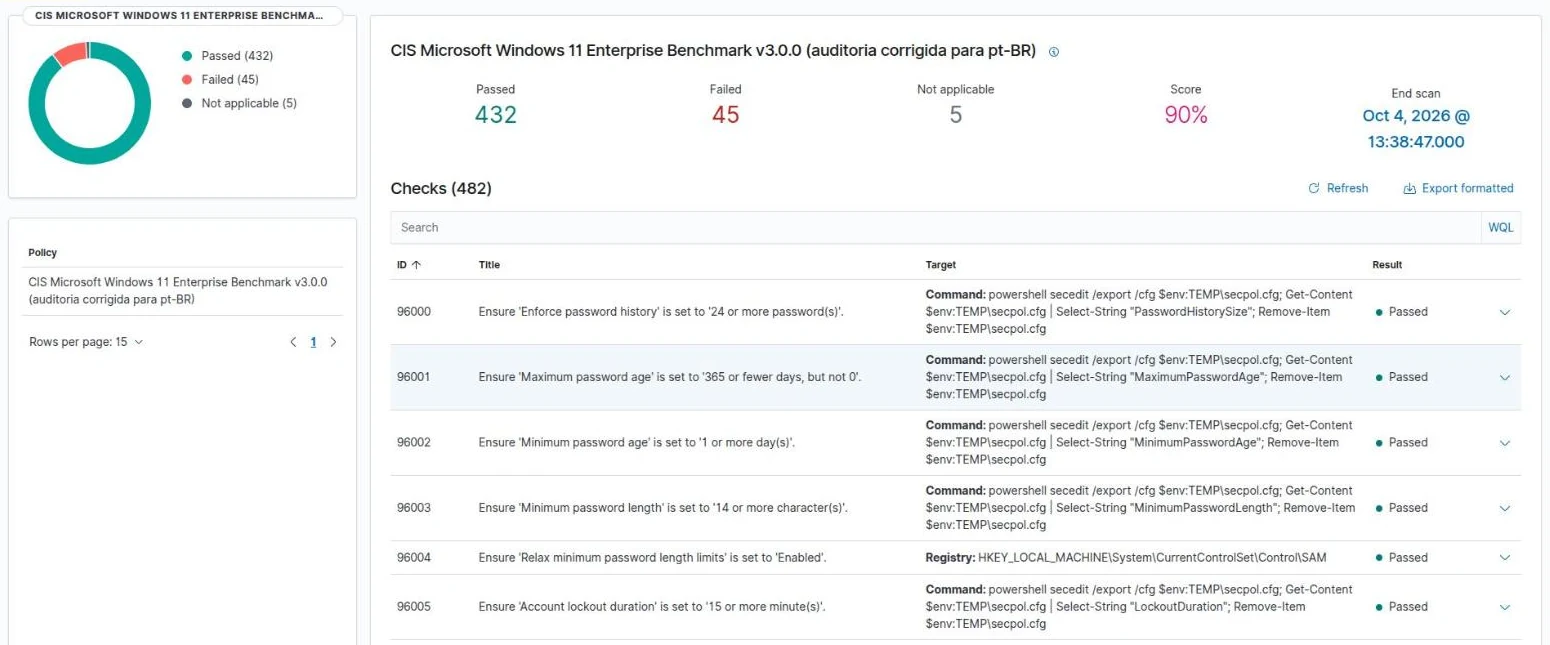
Avaliação de configuração de um computador com Windows 11: 432 verificações aprovadas, 45 reprovadas e nota de 90%.
Avaliação de configuração: 482 verificações do padrão CIS em uma máquina Windows 11 de teste.

Como funciona

Do primeiro contato ao monitoramento em quatro passos.

  1. 01

    Conversa inicial

    Entendemos o tamanho da empresa, os equipamentos e o que mais preocupa hoje.

  2. 02

    Instalação

    O agente é instalado em cada equipamento. É leve e não interfere no uso diário.

  3. 03

    Monitoramento

    Os eventos são analisados continuamente e os alertas relevantes chegam até você.

  4. 04

    Relatórios e evolução

    Relatórios claros mostram o que foi encontrado e o que corrigir primeiro.

Planos

Comece pelo essencial. Avance quando fizer sentido.

Os valores dependem da quantidade de equipamentos e do escopo. Conte o seu cenário e enviamos uma proposta.

Essencial

Visibilidade básica para quem está começando.

  • Coleta dos eventos de segurança do Windows
  • Acompanhamento do antivírus
  • Regras de detecção padrão
  • Alertas por e-mail para eventos críticos
  • LGPD: questionário de governança, varredura de dados estruturados, pontuação e relatório
Solicitar proposta
Mais completo

Profissional

Detecção avançada e resposta com contexto.

  • Tudo do plano Essencial
  • Monitoramento detalhado de processos e scripts
  • Integridade de arquivos e do registro do Windows
  • Avaliação de configuração segura
  • Detecção de anomalias por aprendizado de máquina
  • Triagem dos alertas com IA
  • LGPD: identificação de nomes, leitura de documentos digitalizados e histórico das auditorias
Solicitar proposta

Dúvidas frequentes

Antes de conversar, o que costumam perguntar.

Minha empresa é pequena. Faz sentido monitorar?

Sim. Empresas menores costumam ter menos camadas de proteção e nenhuma equipe olhando os registros. O monitoramento cobre justamente essa lacuna, e o plano é dimensionado pela quantidade de equipamentos.

O que exatamente é monitorado?

Eventos de segurança dos computadores e servidores: tentativas de login, execução de programas e scripts, alterações em arquivos e configurações críticas e o estado do antivírus. O nível de detalhe depende do plano.

Qual é a diferença entre SIEM e XDR?

O SIEM centraliza e correlaciona os registros de diferentes fontes. O XDR amplia a detecção ao observar o comportamento dos equipamentos e apoiar a resposta. A plataforma que usamos reúne as duas funções.

O que a auditoria de LGPD entrega?

Um retrato de onde estão os dados pessoais nos arquivos da empresa, uma avaliação de governança, uma pontuação de maturidade e um relatório com as prioridades de correção, além do registro das operações de tratamento.

A auditoria garante que estou em conformidade com a LGPD?

Não. Ela é um diagnóstico técnico que mostra lacunas e prioridades. A adequação depende de a empresa executar as correções, e questões jurídicas devem ser avaliadas por um advogado.

As informações tratadas são confidenciais?

Sim. As informações são tratadas com discrição, responsabilidade e respeito às obrigações legais e contratuais aplicáveis.

Como começo?

Pelo formulário abaixo ou por e-mail. Conte quantos equipamentos a empresa tem e o que mais preocupa, e enviamos uma proposta.

Contato

Conte o seu cenário.

Respondemos com uma proposta ajustada ao tamanho da sua empresa. Sem compromisso.